


Dấu Hiệu Nhận Biết Và Cách Xử Lý Website Bị Nhiễm Mã Độc
Website nhiễm mã độc có thể gây chuyển hướng, chèn quảng cáo và ảnh hưởng SEO. Tìm hiểu dấu hiệu, 5 bước xử lý và cách phòng ngừa.
Dấu Hiệu Nhận Biết Và Cách Xử Lý Website Bị Nhiễm Mã Độc
Anh chị thử hình dung một buổi sáng thế này: khách gọi báo họ gõ tên công ty lên Google, bấm vào website thì bị đưa sang một trang cá cược. Anh chị mở website trên máy văn phòng, mọi thứ vẫn bình thường. Tình huống này thường gặp ở những website chưa có thói quen chăm sóc website định kỳ: mã độc không phải lúc nào cũng làm trang sập, mà thường lặng lẽ làm hỏng trải nghiệm của khách và niềm tin của Google.
Bài này của MIMA (Công ty TNHH Thương mại Dịch vụ MIMA) giúp anh chị nhận biết dấu hiệu website bị nhiễm mã độc, tự kiểm tra bằng vài phép thử đơn giản, xử lý theo đúng thứ tự và xây thói quen bảo mật website để hạn chế bị nhiễm lại. Mã độc (malware) là đoạn mã hoặc tệp được cài trái phép vào website để chuyển hướng khách, chèn quảng cáo, đánh cắp dữ liệu hoặc lợi dụng máy chủ. Nội dung dưới đây dựa trên tài liệu của Google, web.dev và báo cáo IBM X-Force 2026; chỗ nào là kinh nghiệm thực hành của chúng tôi, bài đều nói rõ.
Website Nhiễm Mã Độc Ảnh Hưởng Đến Khách Hàng Và Thứ Hạng Google
Website bị hack hay bị chèn mã độc đều gây thiệt hại ở ba lớp: khách mất niềm tin, Google có thể gắn cảnh báo, và các khoản đầu tư SEO, quảng cáo, Maps bị kéo theo vì cùng trỏ về một địa chỉ. Ba phần dưới đây đi từ lý do website quan trọng đến cách Google và kẻ tấn công nhìn vào website.
Website Giúp Khách Kiểm Chứng Độ Tin Cậy Doanh Nghiệp
Với dịch vụ và sản phẩm giá trị cao, khách hiếm khi mua ngay: họ tự tìm hiểu, so sánh và kiểm chứng, chủ yếu trên Google. Website là nơi họ quyết định có tin doanh nghiệp hay không, nên website nhiễm mã độc làm hỏng đúng khoảnh khắc quan trọng nhất.
Theo quan sát của chúng tôi, người tự gõ từ khóa lên Google là người có nhu cầu chủ động, thường cao hơn nhóm vô tình thấy quảng cáo trên mạng xã hội. Một website được chăm tốt có thể hiện diện ở nhiều nơi trên Google: tìm kiếm tự nhiên, quảng cáo Google Ads, Google Shopping, Google Maps, Google Hình ảnh và phần AI Tổng quan. Theo mô tả của chúng tôi, riêng khi website xuất hiện cùng lúc ở tìm kiếm tự nhiên, Google Ads, Maps và Hình ảnh cho cùng một từ khóa, website có thể chiếm khoảng 70% diện tích hiển thị.
Mọi bề mặt ấy đều trỏ về một địa chỉ duy nhất. Nếu địa chỉ bị chuyển hướng sang trang lạ hoặc bị trình duyệt cảnh báo, khoản đầu tư vào dịch vụ SEO tổng thể, quảng cáo hay Maps đều bị ảnh hưởng. Vì vậy bảo mật là một phần của việc chăm sóc website, không phải việc phụ.
Cảnh Báo Bảo Mật Có Thể Làm Giảm Niềm Tin Và SEO
Khi Google phát hiện nội dung bị chèn trái phép, khách có thể thấy dòng cảnh báo dưới kết quả tìm kiếm hoặc một trang cảnh báo màu đỏ trước khi vào website. Theo hướng dẫn của Google Search, nhãn cảnh báo chỉ được gỡ khi chủ website khắc phục sự cố và gửi yêu cầu xem xét lại.
Google gọi chung đây là nội dung bị tấn công (hacked content): nội dung đặt lên website mà chủ website không cho phép, do lỗ hổng bảo mật. Với phần AI Tổng quan, tài liệu “AI features and your website” của Google nêu rằng một trang chỉ đủ điều kiện làm liên kết hỗ trợ khi đã được lập chỉ mục (index, tức Google ghi trang vào danh mục tìm kiếm) và đủ điều kiện hiển thị đoạn trích, ngoài ra không có yêu cầu kỹ thuật riêng. Theo suy luận của chúng tôi, website đang bị chèn trang rác hoặc bị chặn truy cập nhầm sẽ khó giữ điều kiện nền đó.
Tấn Công Tự Động Nhắm Vào Website Có Lỗ Hổng
Nhiều vụ nhiễm mã độc không nhắm riêng một doanh nghiệp: kẻ tấn công quét hàng loạt website để tìm lỗ hổng chưa được vá. Báo cáo IBM X-Force Threat Intelligence Index 2026 ghi nhận số sự cố bắt đầu từ việc khai thác ứng dụng mở ra Internet tăng 44% trong dữ liệu năm 2025.
Cũng theo IBM, khai thác lỗ hổng là nguyên nhân của khoảng 40% sự cố họ theo dõi trong năm 2025, còn AI chủ yếu giúp việc dò tìm và khai thác diễn ra nhanh hơn. Cần hiểu đúng giới hạn: số liệu phản ánh các sự cố doanh nghiệp mà IBM ghi nhận chứ không riêng website nhỏ, nhưng hướng đi cho thấy website thiếu cập nhật và thiếu kiểm soát truy cập ngày càng dễ bị dò ra.
Ba Góc Nhìn Giúp Nhận Ra Website Nhiễm Mã Độc
Website nhiễm mã độc thường để lại dấu hiệu ở ba nơi: nơi khách nhìn thấy, nơi Google ghi nhận và nơi máy chủ lưu vết. Chúng tôi gọi đây là khung ba góc nhìn (khách, Google, máy chủ); kiểm tra đủ cả ba giúp ít bỏ sót hơn so với việc chỉ mở trang chủ trên máy văn phòng.
Hãy hình dung website như một cửa hàng: tên miền là địa chỉ, hosting là mặt bằng, giao diện là mặt tiền, còn hệ thống phía sau cùng cơ sở dữ liệu là kho chứa thông tin. Mã độc có thể được gắn lên mặt tiền (quảng cáo lạ), đổi biển chỉ đường (chuyển hướng) hoặc nằm im trong kho (dữ liệu bị chèn mã). Hình ảnh cửa hàng chỉ để dễ hình dung; về kỹ thuật, kẻ tấn công thường lợi dụng phần mềm chưa cập nhật hoặc tài khoản bị lộ để sửa chính tệp và dữ liệu của website.
Khách Truy Cập Là Người Thấy Dấu Hiệu Đầu Tiên
Khách truy cập thường phát hiện đầu tiên vì họ thấy trực tiếp những gì mã độc thể hiện ra mặt tiền: chuyển hướng, quảng cáo lạ, cảnh báo của trình duyệt. Nhóm dấu hiệu này dễ nhận biết nhất, nhưng cũng dễ bị bỏ lỡ nếu chủ website chỉ kiểm tra bằng một thiết bị.
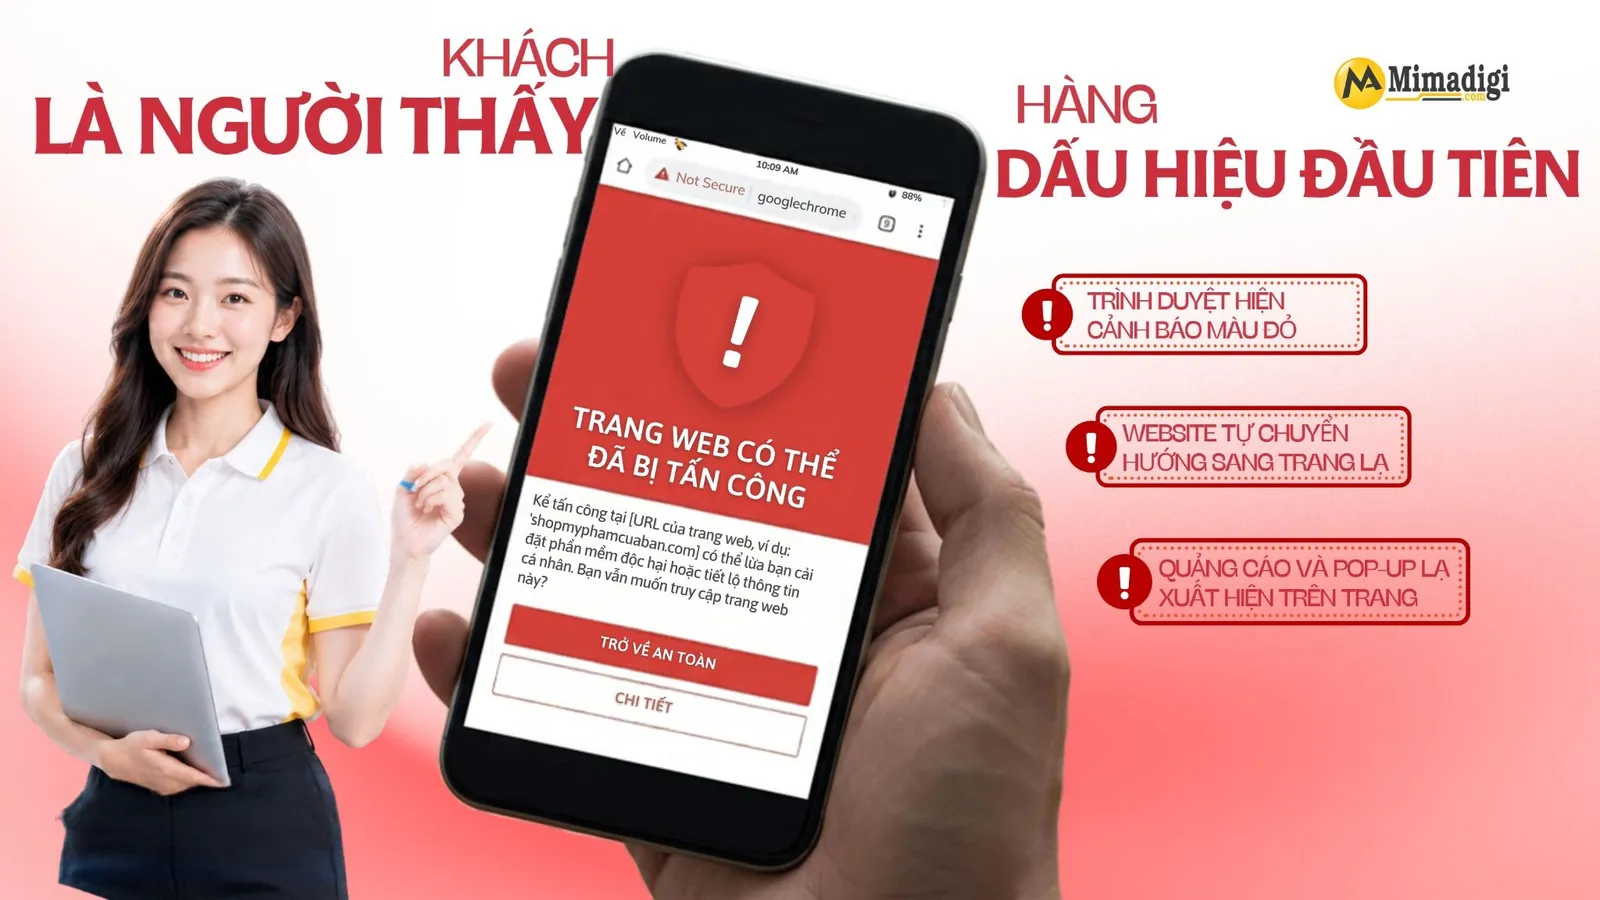
Website Tự Chuyển Hướng Sang Trang Lạ
Website tự chuyển hướng là khi khách bấm vào địa chỉ của anh chị nhưng bị đưa sang trang khác, thường là cá cược, hàng giả hoặc quảng cáo. Nhiều trường hợp chỉ xảy ra với khách đến từ kết quả tìm kiếm, nên chủ website gõ thẳng địa chỉ vẫn thấy bình thường.
Google Security Blog từng mô tả đúng kiểu này: truy cập trực tiếp bình thường nhưng bị chuyển hướng khi đến từ công cụ tìm kiếm thì website rất có thể đã bị xâm nhập. Theo web.dev, lệnh chuyển hướng có thể nằm trong tệp cấu hình máy chủ như .htaccess (trên máy chủ Apache) hoặc trong đoạn JavaScript chèn vào trang. Anh chị có hai phép thử nhanh, mỗi phép mất vài phút.
Thử Mở Website Bằng Dữ Liệu 4G
Tắt Wi-Fi, mở tab ẩn danh trên điện thoại bằng dữ liệu 4G rồi gõ địa chỉ website. Cách này tránh bộ nhớ đệm trên máy văn phòng và gần với trải nghiệm của khách mới hơn. Trang mở bình thường chưa đủ để kết luận website sạch, nên anh chị làm tiếp phép thử kế bên.
Thử Bấm Vào Kết Quả Trên Google
Gõ tên công ty hoặc từ khóa chính lên Google rồi bấm vào kết quả, thay vì gõ địa chỉ trực tiếp. Nếu trang chỉ lạ khi đến từ Google, đó là dấu hiệu chuyển hướng có điều kiện. Hãy chụp màn hình, ghi lại giờ và thiết bị đã dùng để đội kỹ thuật dễ truy vết.
Quảng Cáo Và Pop-up Lạ Xuất Hiện Trên Trang
Banner, cửa sổ bật lên hoặc đoạn chữ về cờ bạc, thuốc, hàng giả mà anh chị không hề đăng là dấu hiệu nội dung bị chèn. Mã độc kiểu này thường nằm trong tệp giao diện hoặc cơ sở dữ liệu nên xuất hiện ở nhiều trang cùng lúc. Cách tự kiểm tra: mở trang chủ và vài bài viết cũ, kéo xuống chân trang, tìm liên kết hoặc chữ lạ mà anh chị không viết.
Trình Duyệt Hiện Cảnh Báo Màu Đỏ
Khi Chrome hoặc trình duyệt khác hiện trang cảnh báo màu đỏ trước khi vào website, dịch vụ Safe Browsing của Google đã nghi ngờ trang có nội dung nguy hiểm hoặc lừa đảo. Dấu hiệu này nghiêm trọng vì khách thường quay lại thay vì bấm tiếp. Anh chị cần mở ngay báo cáo bảo mật trong Search Console, phần giải thích ở mục kế tiếp.
Google Là Nơi Lộ Dấu Hiệu Chèn Nội Dung Lạ
Ở góc nhìn của Google, dấu hiệu rõ nhất là những trang anh chị chưa từng tạo xuất hiện dưới tên miền của mình, hoặc báo cáo bảo mật trong Search Console liệt kê trang bị ảnh hưởng. Để dễ hiểu, ta đổi sang hình ảnh khác: Google giống một thủ thư đi đọc từng trang rồi chép vào danh mục (index).
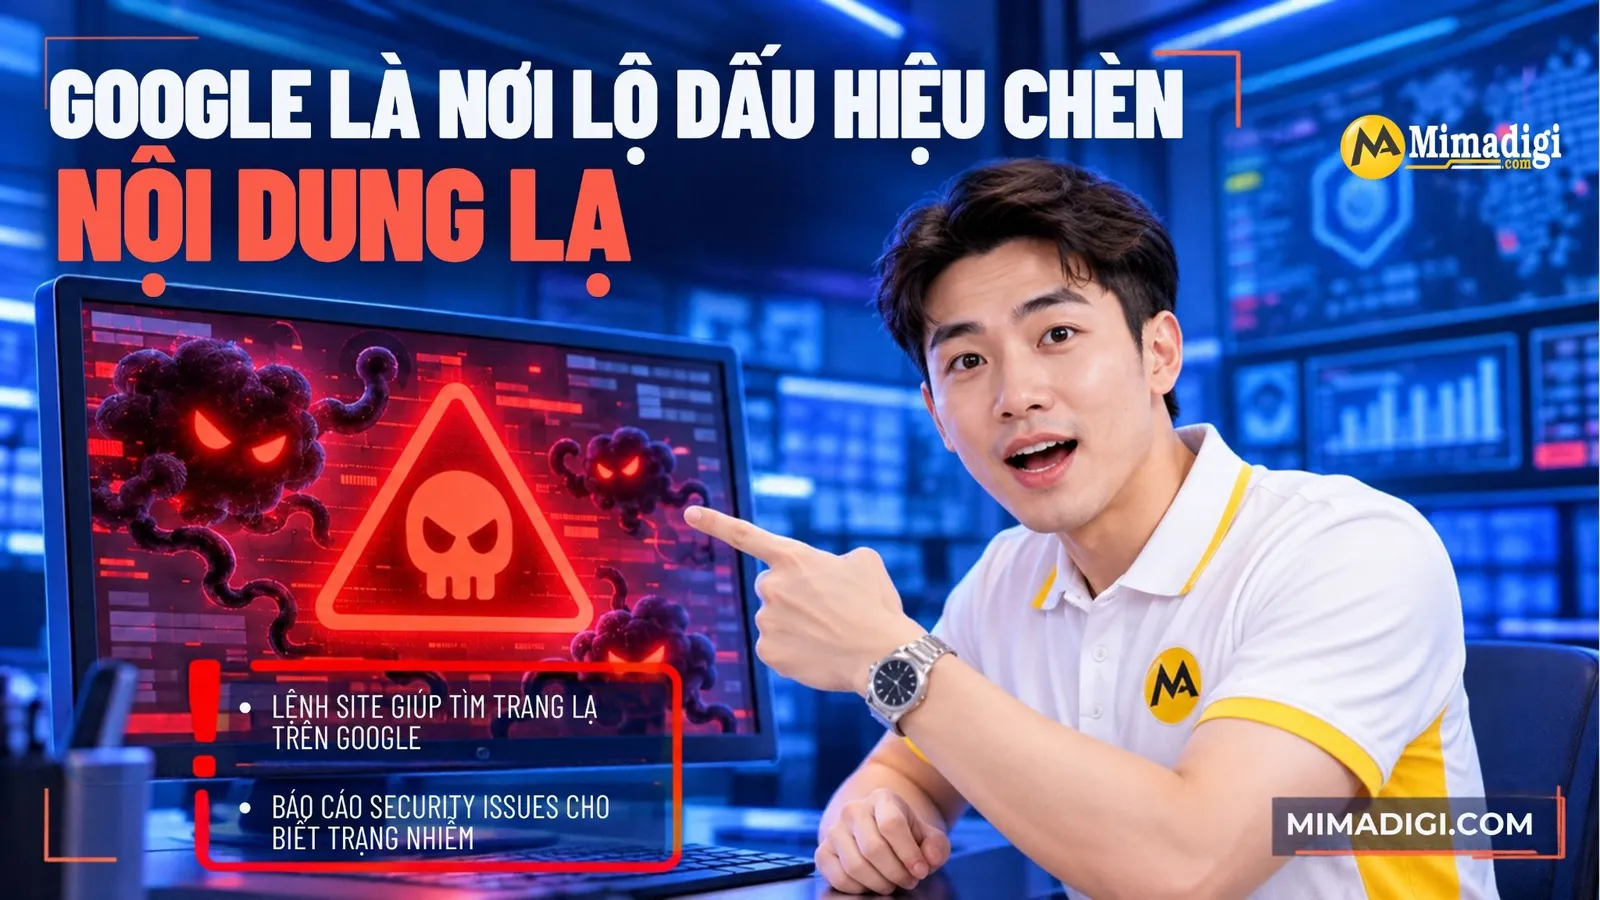
Lệnh Site Giúp Tìm Trang Lạ Trên Google
Gõ site:tenmien.com lên Google (thay tenmien.com bằng tên miền của anh chị) để xem Google đang lưu những trang nào của website. Nếu danh sách có tiêu đề tiếng nước ngoài, tên thuốc, sản phẩm anh chị không bán hoặc số trang tăng vọt, cần kiểm tra ngay. Đây chỉ là phép kiểm tra gần đúng; số liệu chính xác nằm trong Google Search Console.
Báo Cáo Security Issues Cho Biết Trang Nhiễm
Google Search Console là công cụ miễn phí của Google dành cho chủ website. Mục Security Issues liệt kê loại sự cố và các URL mẫu bị ảnh hưởng, giúp xác định mã độc nằm ở đâu. Theo web.dev, danh sách này chỉ là mẫu, có thể không liệt kê hết mọi trang hay mọi loại mã độc, nên việc không thấy cảnh báo chưa đủ để kết luận website sạch.
Máy Chủ Ghi Lại Dấu Vết Mà Khách Không Thấy
Có những dấu hiệu khách không thấy nhưng máy chủ ghi lại: website chậm bất thường, tài khoản quản trị lạ, tệp mới hoặc tệp bị sửa không rõ lý do. Nhóm dấu hiệu này cần người quản trị hoặc đơn vị kỹ thuật nhìn vào hosting và trang quản trị.
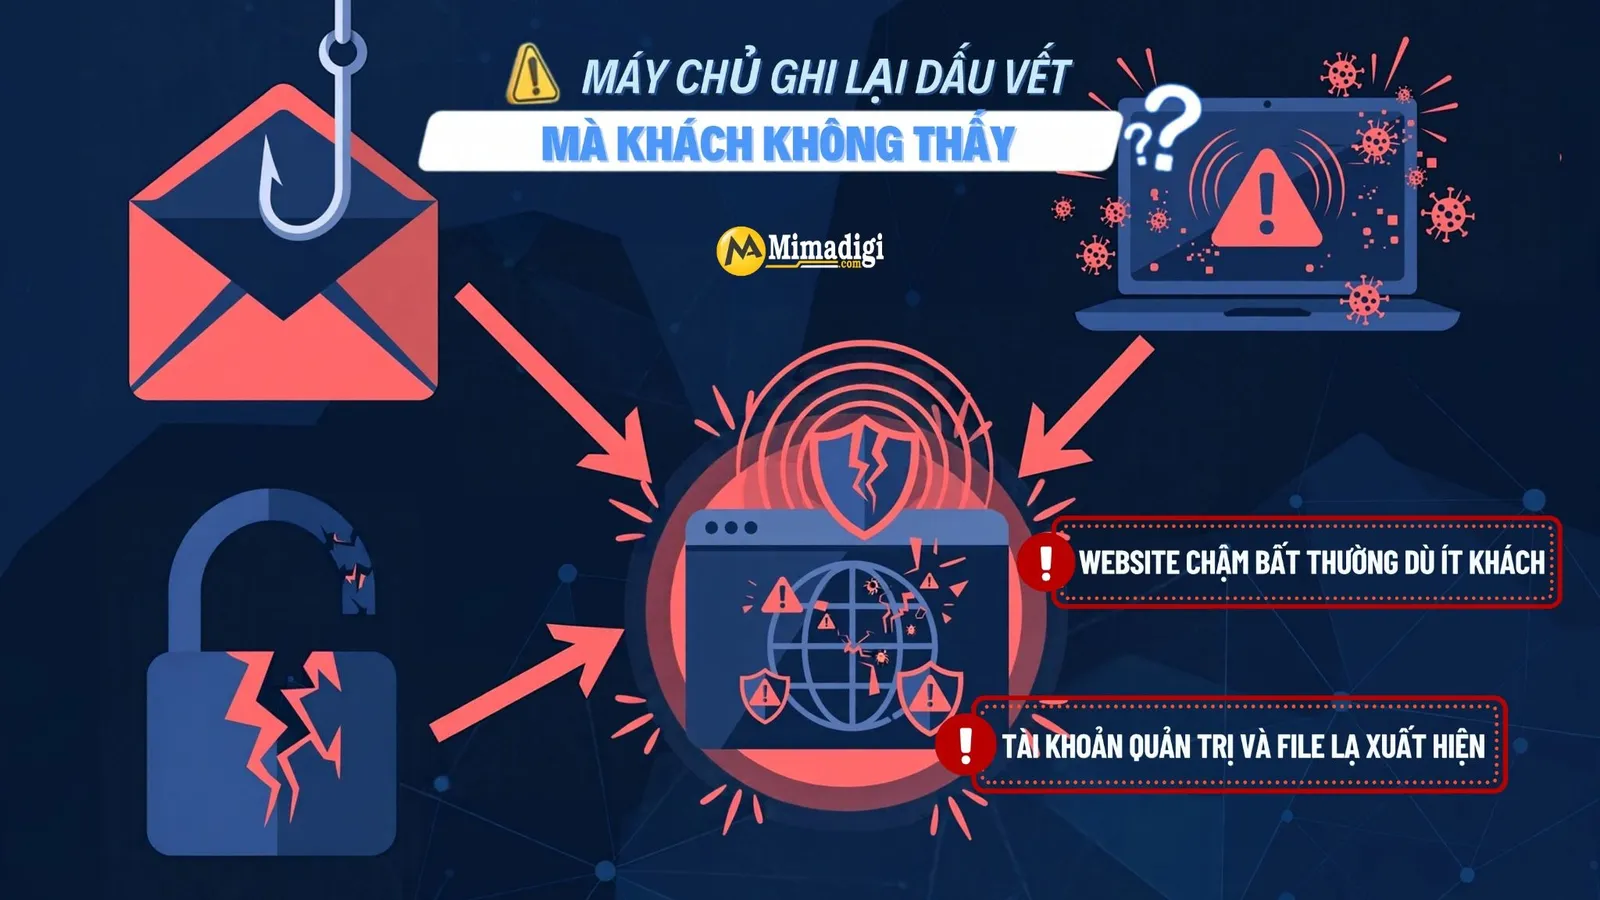
Website Chậm Bất Thường Dù Ít Khách
Website chậm đột ngột khi lượng khách không tăng có thể do mã độc dùng tài nguyên máy chủ hoặc chạy trong trình duyệt của khách; Google từng nêu ví dụ phần mềm đào tiền ảo chạy khi trang đang mở. Chậm không luôn là mã độc: hình ảnh quá nặng hay hosting yếu cũng gây chậm, nên cần đối chiếu nhiều tín hiệu. Anh chị có thể dán địa chỉ vào công cụ kiểm tra SEO website hoặc PageSpeed Insights để xem điểm tốc độ, rồi mở biểu đồ tài nguyên trong trang quản lý hosting.
Tài Khoản Quản Trị Và File Lạ Xuất Hiện
Tài khoản quản trị anh chị không tạo, hoặc tệp mới nằm ở thư mục lạ, là dấu hiệu kẻ tấn công đã có quyền truy cập. Hãy mở danh sách người dùng trong trang quản trị, đối chiếu từng tài khoản với nhân sự thật, rồi sắp xếp tệp theo ngày sửa gần nhất trong trình quản lý tệp của hosting. Tệp bị sửa vào giờ không ai làm việc đáng được xem lại, và việc rà soát này nên nằm trong lịch chăm sóc website hằng tuần.
Khung Năm Bước Xử Lý Website Bị Nhiễm Mã Độc
Xử lý website nhiễm mã độc nên đi theo thứ tự cô lập, khoanh vùng, làm sạch, xin Google xét lại rồi canh gác; chúng tôi gọi là khung năm bước “Cô lập – Khoanh vùng – Làm sạch – Xét lại – Canh gác”. Đảo thứ tự, chẳng hạn xóa tệp trước khi biết nguyên nhân, dễ khiến website nhiễm lại.
Nếu anh chị không có quyền vào hosting hoặc không có người am hiểu kỹ thuật, hãy dừng ở bước đầu rồi nhờ đơn vị kỹ thuật hoặc nhà cung cấp hosting hỗ trợ. Các bước dưới đây tổng hợp từ hướng dẫn của Google Search, web.dev và thông lệ xử lý sự cố.
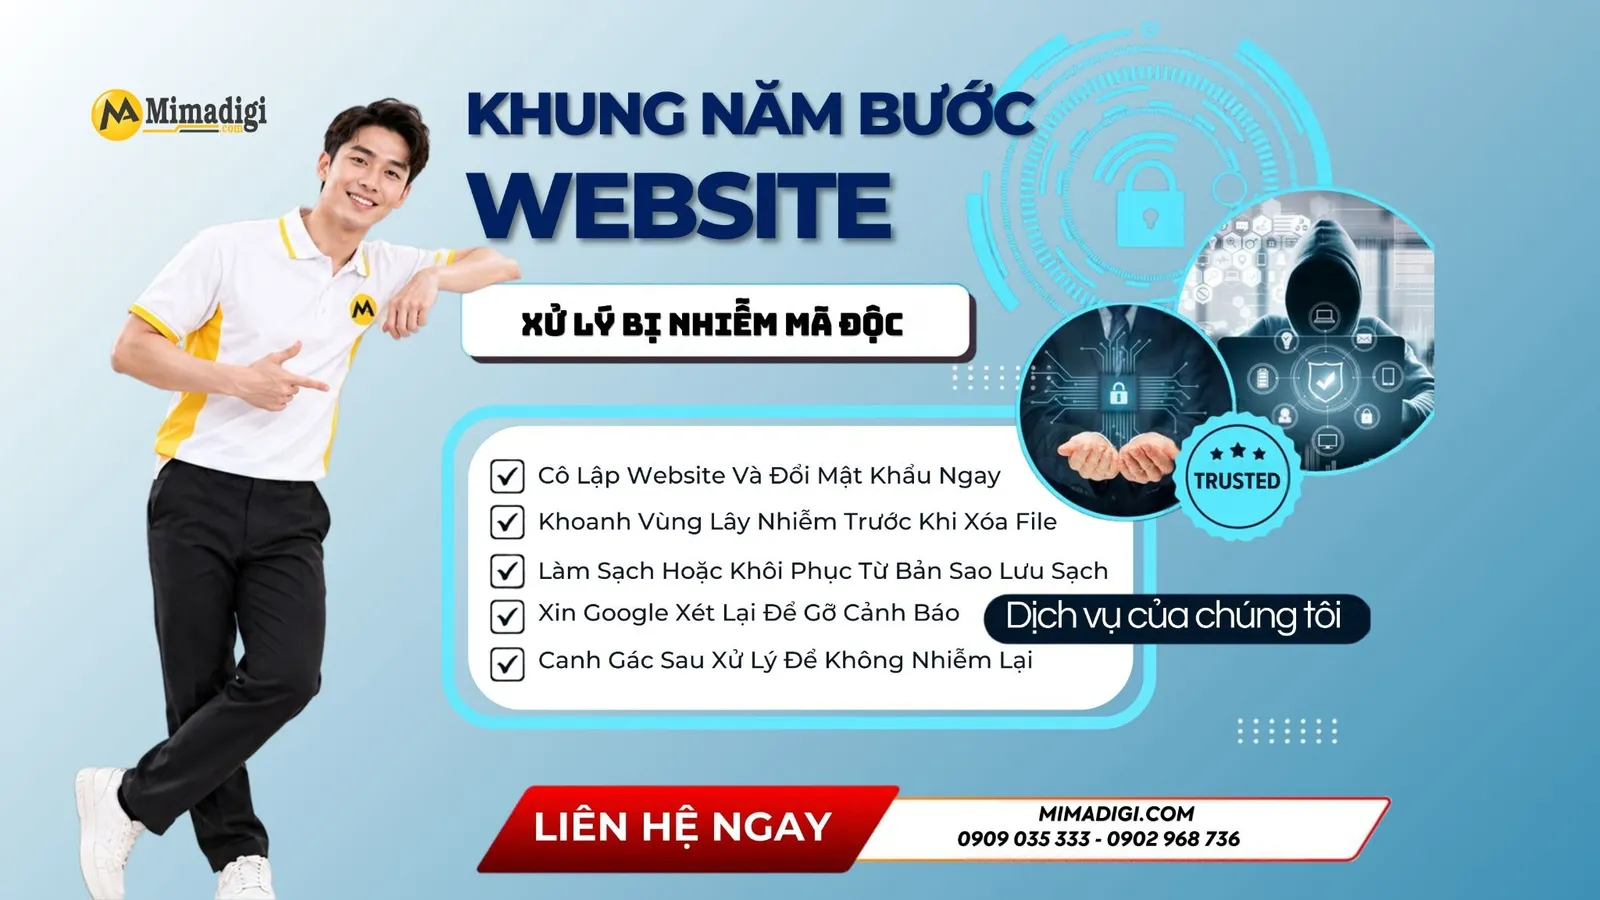
Cô Lập Website Và Đổi Mật Khẩu Ngay
Việc đầu tiên là ngăn mã độc tiếp tục ảnh hưởng khách và đổi toàn bộ mật khẩu liên quan. Theo thông lệ, anh chị có thể đưa website vào trang bảo trì hoặc nhờ nhà cung cấp hosting tạm ngắt truy cập trong lúc xử lý.
Hãy đổi mật khẩu của trang quản trị, hosting, FTP hoặc SSH (hai cách đăng nhập vào máy chủ để chép và sửa tệp), cơ sở dữ liệu, email quản trị và tài khoản tên miền, mỗi nơi một mật khẩu riêng; công cụ tạo mật khẩu mạnh của MIMA sinh mật khẩu ngay trên máy người dùng. Đồng thời mở Search Console xem ai đang là chủ sở hữu đã xác minh, vì kẻ tấn công có thể tự thêm mình vào. Giữ riêng một bản sao website đang nhiễm để điều tra, đừng ghi đè lên bản sao lưu sạch cũ.
Khoanh Vùng Lây Nhiễm Trước Khi Xóa File
Trước khi xóa bất cứ thứ gì, anh chị cần biết mã độc nằm ở đâu và vào bằng cửa nào. Theo web.dev, mã độc thường nằm ở một trong ba nơi: tệp cấu hình máy chủ gây chuyển hướng, mã chèn vào trang, hoặc dữ liệu trong cơ sở dữ liệu.
Hãy dùng các URL mẫu trong Security Issues làm điểm xuất phát, so sánh tệp hiện tại với bản sao lưu sạch, kiểm tra tệp .htaccess xem có dòng chuyển hướng đến địa chỉ lạ, và xem nhật ký truy cập (log) để tìm thời điểm đầu tiên có hoạt động bất thường. Tìm cửa vào quan trọng không kém dọn dẹp: Google lưu ý nếu không sửa lỗ hổng gây nhiễm, website nhiều khả năng bị nhiễm lại. Xóa vội cũng có rủi ro mất nội dung thật vì mã độc thường được chèn vào chính tệp hợp lệ.
Làm Sạch Hoặc Khôi Phục Từ Bản Sao Lưu Sạch
Có hai hướng: làm sạch từng tệp và bản ghi bị nhiễm, hoặc khôi phục toàn bộ từ bản sao lưu tạo trước thời điểm nhiễm. Với cơ sở dữ liệu bị chèn mã, web.dev nêu hai cách tương ứng: sửa từng bản ghi nhiễm hoặc quay về bản sao lưu gần nhất còn sạch.
Khôi phục thường nhanh hơn khi nhiễm lan rộng và có bản sao lưu đáng tin; làm sạch thủ công phù hợp khi nhiễm cục bộ và được khoanh vùng rõ. Sau cả hai hướng, hãy cập nhật hệ quản trị, giao diện và plugin lên bản mới, gỡ phần không dùng rồi mới đưa website hoạt động lại. Hosting có sao lưu tự động rút ngắn bước này đáng kể, nhưng bản sao lưu chỉ có giá trị khi đã từng được thử khôi phục thành công.
Xin Google Xét Lại Để Gỡ Cảnh Báo
Khi website đã sạch và lỗ hổng đã được vá, anh chị mở Search Console, vào Security Issues và gửi yêu cầu xem xét lại. Theo hướng dẫn của Google Search, sau khi kiểm tra thấy website đã được khắc phục, Google sẽ gỡ thông báo cảnh báo.
Chỉ nên gửi khi toàn bộ website đã sạch, vì gửi sớm trong lúc còn sót mã độc chỉ làm mất thời gian. Theo thông lệ, một mô tả ngắn về những việc đã làm giúp người xem xét hiểu bối cảnh. Thời gian Google xử lý do Google quyết định, nên anh chị đừng hứa mốc cụ thể với khách hay cấp trên.
Canh Gác Sau Xử Lý Để Không Nhiễm Lại
Vài tuần đầu sau xử lý là giai đoạn cần canh gác: kiểm tra lại lệnh site:, báo cáo Security Issues, danh sách tài khoản quản trị và các tệp mới sửa. Theo kinh nghiệm thực hành, nhiều trường hợp nhiễm lại vì cửa vào cũ chưa được đóng.
Vì vậy việc theo dõi nên thành lịch cố định, mỗi tuần một lần, thay vì kiểm tra một lần rồi thôi. Đây là phần việc của chăm sóc website cần có người chịu trách nhiệm cụ thể, dù là nhân sự nội bộ hay đơn vị bên ngoài.
Sai Lầm Thường Gặp Khiến Website Nhiễm Lại
Ba sai lầm khiến website nhiễm lại phổ biến là chỉ xóa triệu chứng, khôi phục từ bản sao lưu đã nhiễm và quên đóng các cửa truy cập cũ. Cả ba đều bắt nguồn từ việc vội xử lý khi chưa biết nguyên nhân.
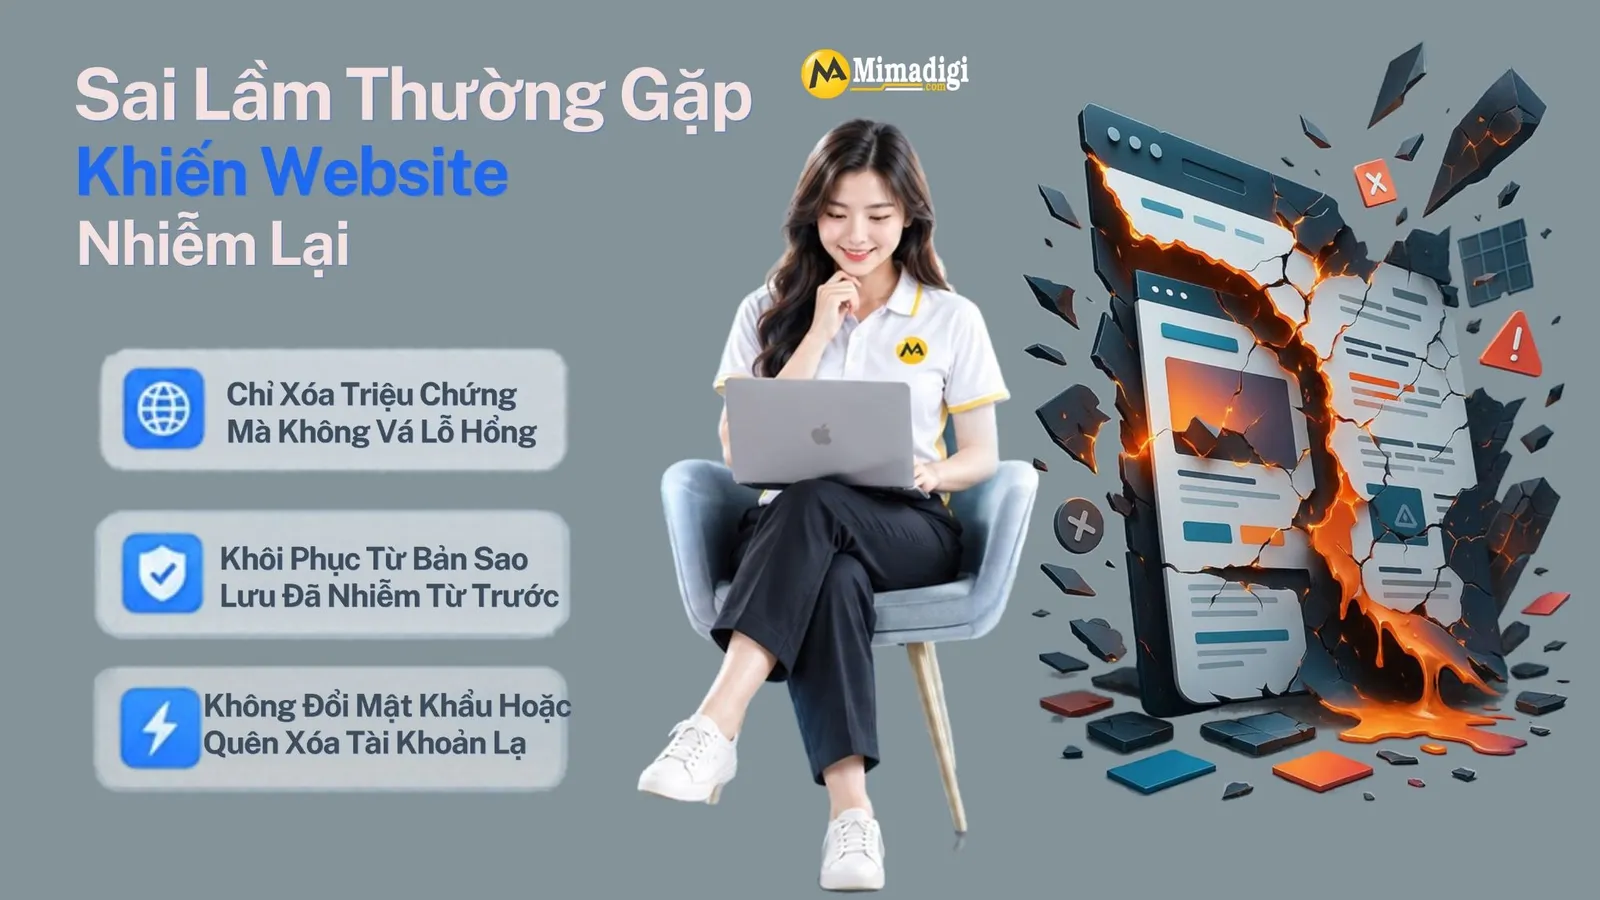
Chỉ Xóa Triệu Chứng Mà Không Vá Lỗ Hổng
Xóa đoạn mã lạ mà không tìm ra lỗ hổng cho nó vào thì kẻ tấn công có thể quay lại đúng cửa đó. Giao diện hoặc plugin lậu, không rõ nguồn gốc là cửa vào dễ bị bỏ sót, nên website cần được dựng trên mã nguồn rõ nguồn gốc; anh chị nên ưu tiên đơn vị thiết kế website bản quyền thay vì dùng mẫu giao diện không kiểm chứng.
Khôi Phục Từ Bản Sao Lưu Đã Nhiễm Từ Trước
Mã độc có thể nằm im nhiều ngày hoặc nhiều tuần trước khi lộ dấu hiệu, nên bản sao lưu gần nhất chưa chắc còn sạch. Hãy chọn bản tạo trước thời điểm nghi nhiễm, kiểm tra thử trên môi trường riêng rồi mới đưa lên website thật.
Không Đổi Mật Khẩu Hoặc Quên Xóa Tài Khoản Lạ
Nếu mật khẩu cũ đã bị lộ mà không đổi, kẻ tấn công chỉ cần đăng nhập lại. Tài khoản quản trị lạ, khóa SSH hay tài khoản của nhân viên đã nghỉ cần được rà soát cùng lúc với việc làm sạch.
Chăm Sóc Website Định Kỳ Giúp Phòng Ngừa Mã Độc
Phòng ngừa mã độc nằm ở thói quen hơn là một công cụ riêng: cập nhật, sao lưu, kiểm soát truy cập, hạ tầng đủ mạnh và có người nhìn website mỗi tuần. Những việc này chính là phần cốt lõi của chăm sóc website. Không biện pháp nào loại bỏ hoàn toàn rủi ro, nhưng chúng làm giảm cơ hội của kẻ tấn công tự động và rút ngắn thời gian phát hiện.
Cập Nhật Phần Mềm Và Sao Lưu Website Định Kỳ
Cập nhật phần mềm đóng các lỗ hổng đã biết, còn sao lưu quyết định anh chị mất một buổi hay một tuần để khôi phục sau sự cố. Hai việc này nên có lịch cố định thay vì chờ có chuyện mới làm.
Hệ quản trị nội dung (CMS, nơi đăng bài và quản lý trang), giao diện và plugin đều có thể phát sinh lỗ hổng; bản cập nhật thường là cách nhà phát triển vá chúng, phù hợp xu hướng khai thác lỗ hổng mà IBM ghi nhận. Nên thử cập nhật trên bản sao trước vì cập nhật đôi khi làm hỏng chức năng, và gỡ giao diện, plugin không dùng vì mỗi thành phần thừa là một cửa tiềm ẩn.
Một bản sao lưu đáng tin phải tách khỏi máy chủ chính, được tạo đều và đã từng thử khôi phục thành công; nên giữ nhiều bản theo các mốc ngày khác nhau và sao lưu cả mã nguồn, tệp tải lên lẫn cơ sở dữ liệu. Hai việc này nằm trong nhóm công việc của chăm sóc website định kỳ; anh chị có thể đọc thêm cách chọn nền tảng lưu trữ trong chuyên mục hosting, tên miền và email.
Mật Khẩu Và Quyền Truy Cập Cần Kiểm Soát
Mật khẩu và quyền truy cập là cửa vào dễ siết chặt nhất. Mỗi nơi nên dùng một mật khẩu riêng đủ dài, bật xác thực hai lớp (mã xác nhận thứ hai khi đăng nhập) nếu hệ thống hỗ trợ và chỉ cấp quyền vừa đủ cho từng người.
Khi nhân viên nghỉ việc hoặc đối tác kết thúc dự án, cần thu hồi quyền ngay trong ngày. Tài khoản email doanh nghiệp quản trị cũng cần bảo vệ cùng mức, vì ai chiếm được hộp thư đó có thể đặt lại mật khẩu của nhiều dịch vụ khác. Mật khẩu mới có thể tạo bằng công cụ tạo mật khẩu miễn phí, không cần cài thêm phần mềm.
Hosting Chất Lượng Cao Giúp Phòng Thủ Tốt Hơn
Hosting là mặt bằng của website; mặt bằng yếu thì dù khóa cửa tốt, việc phòng thủ và khôi phục vẫn khó hơn. Một hosting chất lượng cao cần đủ dung lượng, tốc độ, sao lưu và đội kỹ thuật theo dõi, vì ba lý do dưới đây.
Dung Lượng Hosting Đáp Ứng Nhu Cầu Nội Dung Website
Website ngày nay không chỉ đăng vài tấm hình lên trang mà phải làm nội dung cho website. Theo kinh nghiệm của MIMA, một bài chuẩn SEO thường cần từ 5 đến 20 hình ảnh. Khi website có nhiều bài và sản phẩm, dung lượng lưu trữ tăng theo, và muốn tốc độ tải trang cùng trải nghiệm người dùng tốt thì hosting phải có cấu hình tương xứng. Hình ảnh nặng thường làm website chậm, nên cần nén ảnh và dùng định dạng gọn như WebP; công cụ nén ảnh, chuyển WebP miễn phí giúp việc này.
Hạ Tầng Yếu Khó Cản Dò Quét Tự Động
AI đang giúp việc dò quét và khai thác lỗ hổng diễn ra nhanh hơn; báo cáo IBM X-Force 2026 nhận định AI chủ yếu giúp kẻ tấn công tăng tốc những cách làm cũ. Hạ tầng yếu khó cản các đợt dò quét và khai thác tự động. Trong kinh doanh, cạnh tranh thiếu lành mạnh là điều doanh nghiệp có thể gặp, và không loại trừ việc đối thủ dùng công cụ tự động để gây khó; khi đó hosting cấu hình yếu sẽ chịu áp lực lớn.
Giá Hosting Thấp Cần Kiểm Tra Những Tiêu Chí Nào?
Khi chi phí linh kiện máy chủ tăng, một dịch vụ giá quá thấp phải cắt bớt ở đâu đó: cấu hình, băng thông, sao lưu hay nhân sự kỹ thuật. Tháng 2/2026, Hetzner (nhà cung cấp hosting của Đức) thông báo tăng giá từ 1/4/2026 do chi phí RAM và ổ SSD tăng, theo Tom’s Hardware và heise online. Với doanh nghiệp cần website chuẩn SEO, hosting cấu hình mạnh, băng thông lớn và đáp ứng các tiêu chí kỹ thuật SEO khó có mức giá chỉ bằng một ổ bánh mì hay một ly cà phê.
Hosting SEO của MIMA được mô tả với LiteSpeed Cache, SSD NVMe Enterprise, sao lưu tự động, bảo mật nhiều lớp và kỹ thuật trực 24/7. Mức bảo vệ thực tế vẫn phụ thuộc vào cách cấu hình và chăm sóc website bên trên.
Nội Dung Đều Đặn Giúp Phát Hiện Bất Thường Sớm
Website được đăng nội dung đều đặn nghĩa là mỗi tuần có người đăng nhập, mở từng trang và đối chiếu với bản đã đăng. Theo quan sát của chúng tôi, thói quen này giúp phát hiện sớm trang lạ, liên kết lạ hoặc thay đổi không do mình làm, đồng thời cho Google thấy một website còn hoạt động.
Với content website và viết bài chuẩn SEO, mỗi bài nên được kiểm tra lại khi lên trang, cả chữ, hình lẫn liên kết. Dịch vụ chăm sóc website của công ty thiết kế website MIMA gồm các hạng mục quản lý hosting, tên miền và thông tin đăng nhập quản trị, kiểm tra hoạt động, kiểm tra bảo mật, quản lý quyền truy cập, khắc phục lỗi hiện có, cài mã Google Analytics và Google Search Console, cập nhật sơ đồ trang (sitemap), sao lưu và theo dõi số liệu. Dịch vụ chỉ nhận website do MIMA thiết kế để kiểm soát chất lượng mã nguồn.
Chăm Sóc Website Việc Nên Làm Trong Tuần Này
Anh chị không cần là chuyên gia kỹ thuật để bắt đầu bảo vệ website; năm việc dưới đây làm được trong một tuần và không đòi hỏi kỹ năng lập trình. Bắt đầu được thì không khó, còn đi nhanh và đúng hướng thường cần quy trình và công cụ chuyên môn.
Năm Việc Tự Làm Được Trong Bảy Ngày
Mỗi việc dưới đây cho anh chị một bức tranh ban đầu về sức khỏe website, theo thứ tự từ dễ đến cần quyền truy cập nhiều hơn.
- Ngày 1: gõ site:tenmien.com trên Google, ghi lại số trang và xem có trang lạ không.
- Ngày 2: mở website bằng dữ liệu 4G ở tab ẩn danh, rồi thử bấm vào từ kết quả Google.
- Ngày 3: mở danh sách tài khoản quản trị, xóa tài khoản không còn dùng và đổi mật khẩu.
- Ngày 4: kiểm tra bản sao lưu gần nhất nằm ở đâu, tạo ngày nào và đã từng thử khôi phục chưa.
- Ngày 5: mở Search Console, xem mục Security Issues, rồi chạy thử công cụ kiểm tra SEO website để xem tốc độ và cấu trúc.
Hai ngày còn lại, anh chị đặt lịch lặp hằng tuần cho cả năm việc. Hãy nhớ giới hạn của các phép thử: lệnh site: chỉ là kiểm tra gần đúng, và Security Issues không liệt kê đủ mọi sự cố, nên “chưa thấy cảnh báo” chưa phải là kết luận “website sạch”.
Nhờ Chuyên Gia Rà Soát Khi Chưa Chắc Chắn
Nếu một trong năm việc trên cho kết quả lạ, hoặc anh chị không có quyền vào hosting, nên dừng chỉnh sửa và nhờ đơn vị kỹ thuật rà soát. Làm sai thứ tự có thể xóa nhầm nội dung thật hoặc để lại cửa vào cho lần nhiễm sau.
Anh chị không cần quyết định thuê dịch vụ ngay hôm nay. Một buổi trao đổi 15 phút với mima đủ để chúng tôi nghe triệu chứng, hướng dẫn kiểm tra tiếp và chỉ ra phần chăm sóc đang thiếu. Anh chị mang theo tên miền, địa chỉ trang quản trị (không cần gửi mật khẩu), ảnh chụp màn hình hiện tượng lạ và vài cụm từ khách hay gõ để tìm doanh nghiệp. Dịch vụ chăm sóc website của MIMA hiện chỉ nhận website do MIMA thiết kế, giá công bố từ 5.400.000 đồng mỗi tháng (đã gồm VAT, cập nhật tháng 11/2026). Với website do đơn vị khác làm, buổi trao đổi vẫn giúp anh chị biết nên kiểm tra phần nào trước.
Anh chị liên hệ Phòng Kinh Doanh 0902 968 736, hotline 0909 035 333 hoặc để lại thông tin tại trang liên hệ. Nếu muốn đọc tiếp, chuyên mục cẩm nang website giải thích website chuẩn SEO cần gì khi dựng mới; chuyên mục hosting, tên miền và email giúp chọn nền tảng lưu trữ phù hợp; còn bộ công cụ miễn phí cho phép tự kiểm tra tốc độ, SEO và tạo mật khẩu mạnh.
CÔNG TY TNHH THƯƠNG MẠI DỊCH VỤ MIMA
- MST/GPDKKD: 0318672839
- Địa chỉ: 31/3b Ấp 10, Xã Đông Thạnh, TP Hồ Chí Minh, Việt Nam
- Hotline: 0909 035 333
- Email: info@mimadigi.com
- Website: https://mimadigi.com