


Cách Nhận Biết Và Phòng Tránh Email Giả Mạo Tên Miền
Hướng dẫn nhận biết email giả mạo tên miền, kiểm tra SPF, DKIM, DMARC và bảo vệ email doanh nghiệp khỏi lừa đảo, chiếm đoạt tài khoản.
Cách Nhận Biết Và Phòng Tránh Email Giả Mạo Tên Miền
Một buổi sáng, kế toán của anh chị nhận được email từ “giám đốc” yêu cầu chuyển khoản gấp cho một đối tác mới. Địa chỉ người gửi hiển thị đúng tên miền của công ty, nhưng giám đốc chưa hề gõ email đó. Đây là email giả mạo tên miền: một lá thư mang danh doanh nghiệp nhưng do người lạ gửi đi.
Ngay cả khi công ty đã đầu tư email doanh nghiệp theo tên miền riêng, rủi ro này vẫn còn nếu tên miền chưa được cấu hình xác thực. Bài viết giải thích cách giả mạo hoạt động, dấu hiệu nhận biết, vai trò của SPF, DKIM, DMARC và cách tự kiểm tra bằng ngôn ngữ dễ hiểu. Bài thuộc chuyên mục kiến thức do đội ngũ MIMA (Công ty TNHH Thương mại Dịch vụ MIMA) biên soạn, và kết thúc bằng danh sách việc làm được ngay trong tuần này.
Xác thực email nghĩa là máy chủ nhận thư tự kiểm tra xem thư có thật sự đến từ nơi mà tên miền cho phép hay không. SPF, DKIM, DMARC là ba cách kiểm tra như vậy, phần ba của bài sẽ giải thích từng cách bằng ví dụ đời thường. Máy chủ (mail server) là máy tính chạy liên tục để nhận, gửi và lưu thư cho cả công ty.
Ba Hình Thức Giả Mạo Email Doanh Nghiệp Phổ Biến
Kẻ xấu giả danh doanh nghiệp bằng ba kiểu chính: gửi thư mang đúng tên miền thật, đăng ký tên miền na ná để đánh lừa mắt, hoặc chỉ mượn tên hiển thị của lãnh đạo. Mỗi kiểu khai thác một khe hở khác nhau, nên cách phòng cũng khác nhau.
Vì Sao Địa Chỉ Người Gửi Có Thể Bị Giả Mạo?
Địa chỉ người gửi trong email chỉ là một dòng chữ do chương trình gửi thư khai báo, và giao thức gửi thư gốc không bắt buộc chứng minh dòng chữ đó đúng. Vì vậy, người ngoài có thể điền tên miền của anh chị vào đó mà không cần vào hệ thống của công ty.
SMTP Không Tự Xác Thực Danh Tính Người Gửi
SMTP (Simple Mail Transfer Protocol) là bộ quy tắc để máy chủ này chuyển thư cho máy chủ khác, giống quy ước làm việc giữa các bưu cục. Được thiết kế từ thời mạng chỉ gồm những bên tin cậy lẫn nhau, nên bản thân nó không tự kiểm tra người gửi. SPF, DKIM và DMARC ra đời sau này như những lớp kiểm tra bổ sung đặt lên một nền chưa có kiểm tra.
Email Có Hai Trường Địa Chỉ Người Gửi Khác Nhau
Một email có hai địa chỉ người gửi: một địa chỉ phục vụ việc vận chuyển thư và một địa chỉ hiển thị cho người đọc. Hai địa chỉ này có thể khác nhau, và kẻ giả mạo lợi dụng đúng điểm đó.
Return-Path Và MAIL FROM Dùng Để Làm Gì?
Địa chỉ phong bì (thường gọi là Return-Path hoặc MAIL FROM) là nơi máy chủ gửi thông báo khi thư bị trả lại. Người đọc hầu như không nhìn thấy nó, còn SPF kiểm tra chính địa chỉ này.
From Là Địa Chỉ Người Nhận Nhìn Thấy Trong Email
Địa chỉ hiển thị nằm ở dòng From trong tiêu đề thư (email header), tức phần thông tin kỹ thuật đi kèm mỗi email, thường bị ẩn, ghi người gửi, người nhận và đường đi của thư, là thứ anh chị đọc trên hộp thư. DMARC được tạo ra để buộc dòng From phải khớp với kết quả kiểm tra của SPF hoặc DKIM, vì đây mới là địa chỉ khách hàng tin.
Ba Kiểu Giả Mạo Doanh Nghiệp Hay Gặp
Ba kiểu dưới đây khác nhau ở chỗ kẻ xấu dùng tên miền thật, tên miền na ná hay chỉ dùng tên hiển thị. Phân biệt được kiểu nào đang xảy ra, anh chị mới chọn đúng biện pháp chặn.
Giả Mạo Đúng Tên Miền Của Công Ty
Kẻ xấu điền chính xác tên miền của công ty vào dòng From. Nếu tên miền chưa có DMARC được thiết lập chặt, nhiều hộp thư vẫn có thể nhận thư này. Đây là kiểu khó phát hiện bằng mắt thường nhất, và là kiểu mà ba lớp xác thực ở phần sau xử lý trực tiếp.
Tên Miền Gần Giống Khiến Người Nhận Dễ Nhầm Lẫn
Kẻ xấu đăng ký tên miền khác một ký tự, chẳng hạn thêm gạch nối, đổi đuôi .com thành .co, hoặc dùng chữ “rn” thay cho chữ “m”. Thư đi từ tên miền hợp lệ của chính kẻ xấu nên xác thực vẫn đạt. DMARC của anh chị không chặn được kiểu này, vì nó chỉ bảo vệ tên miền của anh chị.
Giả Danh Lãnh Đạo Bằng Tên Hiển Thị Email
Phần tên hiển thị (display name) có thể ghi tùy ý, ví dụ “Nguyễn Văn A – Giám đốc”, trong khi địa chỉ thật phía sau là một hộp thư miễn phí. Trên điện thoại, hộp thư thường chỉ hiện tên, nên người nhận dễ tin mà không nhìn địa chỉ.
Phân Biệt Email Giả Mạo Và Tài Khoản Bị Chiếm Quyền
Giả mạo là thư giả không đi ra từ hộp thư thật của anh chị, còn chiếm quyền là kẻ xấu đăng nhập được vào hộp thư thật. SPF, DKIM, DMARC ngăn kiểu thứ nhất, không ngăn kiểu thứ hai, vì thư gửi từ tài khoản bị chiếm vẫn hợp lệ về mặt kỹ thuật.
Cả hai đều thuộc nhóm lừa đảo qua email doanh nghiep, gọi là BEC (business email compromise), tức lừa đảo qua email doanh nghiệp: kẻ xấu đóng vai lãnh đạo hoặc đối tác để nhờ chuyển tiền hay đổi số tài khoản. Báo cáo năm 2025 của Trung tâm Tiếp nhận Khiếu nại Tội phạm Internet (IC3) thuộc FBI, công bố tháng 4/2026, ghi nhận tổn thất loại này vào khoảng 3 tỷ USD tại Mỹ, đứng thứ hai sau lừa đảo đầu tư. Đây là số liệu của Mỹ, nhưng cách thức lừa đảo qua email không giới hạn trong một quốc gia.
Website Nhiễm Mã Độc Có Thể Bị Lợi Dụng Gửi Email
Một website bị cài mã độc có thể bị lợi dụng để gửi thư rác hoặc thư lừa đảo qua chức năng gửi mail của máy chủ, khiến tên miền và địa chỉ IP bị đánh giá xấu. Hosting là dịch vụ thuê chỗ trên máy chủ để đặt website. Địa chỉ IP là dãy số nhận diện một máy chủ trên Internet, giống số nhà; nếu máy chủ từng gửi thư lừa đảo, các hộp thư lớn sẽ ghi nhớ và nghi ngờ địa chỉ đó. Việc chăm sóc website định kỳ, gồm kiểm tra bảo mật và quản lý quyền truy cập, kết hợp hosting SEO có sao lưu tự động và hạ tầng bảo mật, giúp giảm rủi ro này.
Khi thiet ke website, anh chị nên yêu cầu ghi rõ website gửi thư qua dịch vụ nào, để sau này khai báo đúng trong SPF.
Cách Nhận Biết Email Giả Mạo Doanh Nghiệp
Email giả danh để lộ dấu vết ở ba chỗ: địa chỉ và nội dung thư, tiêu đề gốc, và cách thư thúc người nhận hành động. Anh chị không cần biết lập trình, chỉ cần có thói quen đọc chậm và đối chiếu bằng kênh khác trước khi chuyển tiền hay bấm link.
5 Dấu Hiệu Nhận Biết Email Giả Mạo
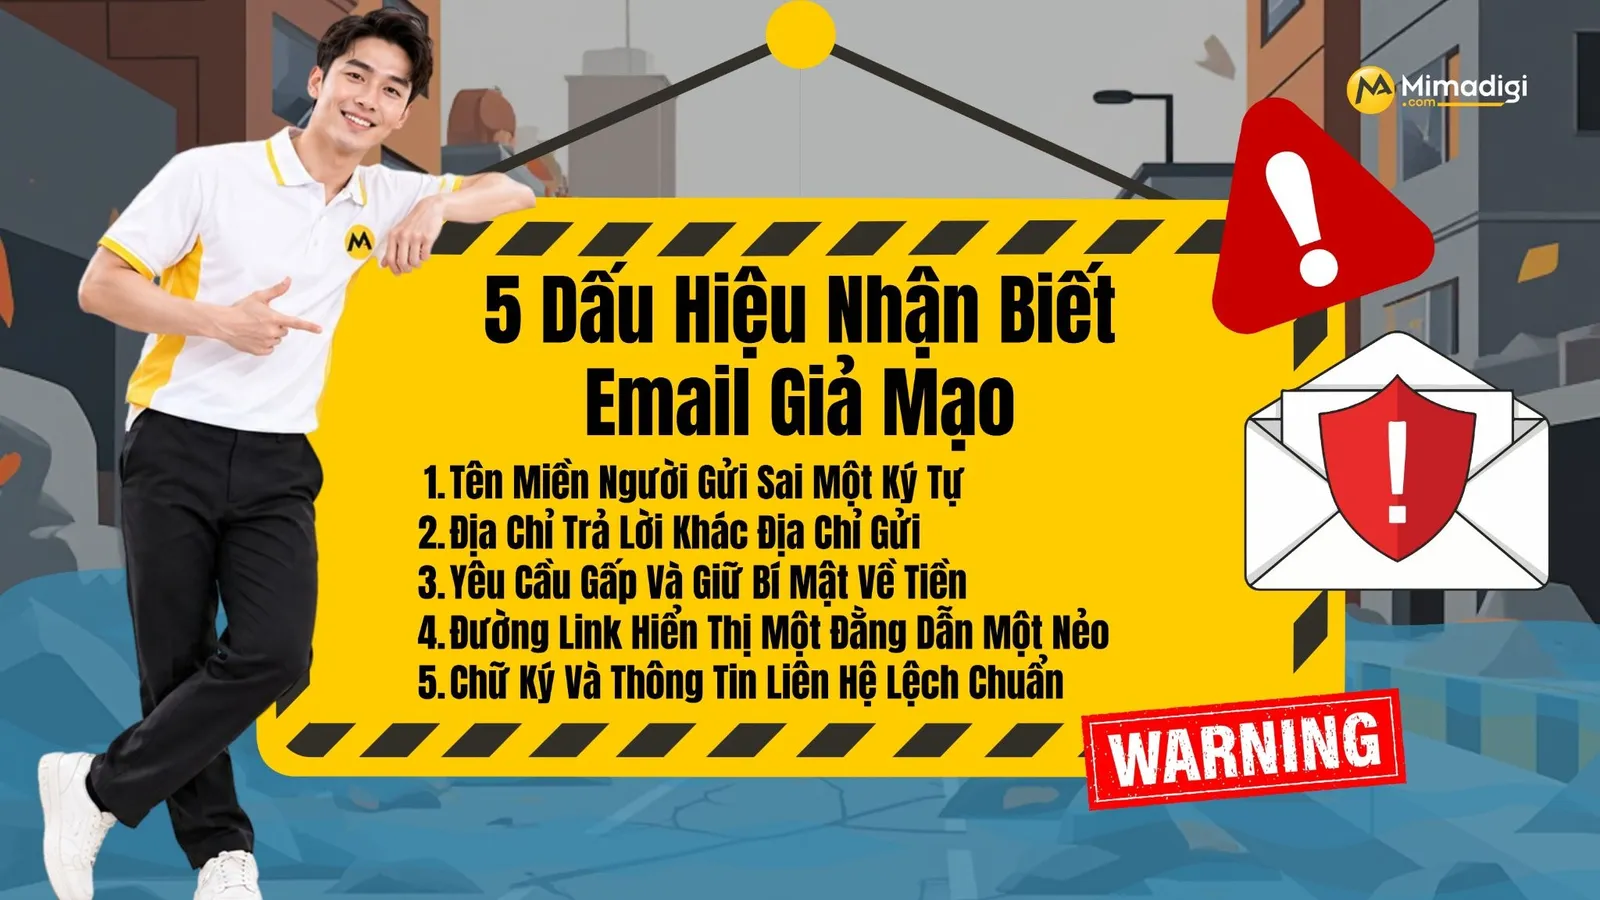
Năm dấu hiệu dễ kiểm tra nhất gồm tên miền sai một ký tự, địa chỉ trả lời khác địa chỉ gửi, yêu cầu gấp liên quan đến tiền, đường link dẫn sang trang lạ, và chữ ký lệch so với thông tin quen thuộc. Chỉ cần một dấu hiệu là đủ lý do dừng lại kiểm tra.
Tên Miền Người Gửi Sai Một Ký Tự
Hãy đọc chậm phần sau dấu @, từng ký tự một. Kẻ giả mạo thường đổi một chữ, thêm gạch nối hoặc đổi đuôi tên miền. Với thư liên quan đến tiền, anh chị nên bấm vào tên người gửi để xem địa chỉ đầy đủ thay vì tin tên hiển thị.
Địa Chỉ Trả Lời Khác Địa Chỉ Gửi
Reply-To là địa chỉ nhận thư khi anh chị bấm Trả lời, và nó có thể khác địa chỉ gửi. Khi bấm Trả lời, hãy nhìn địa chỉ nhận trong ô soạn thư. Nếu địa chỉ đó khác với người gửi hiển thị, rất có thể dòng Reply-To đã bị đổi để lái thư phản hồi về hộp thư của kẻ xấu.
Yêu Cầu Gấp Và Giữ Bí Mật Về Tiền
Thư giả danh lãnh đạo thường yêu cầu chuyển khoản gấp, đổi số tài khoản nhận tiền, hoặc dặn không báo cho ai. Sự gấp gáp được dùng để người nhận bỏ qua bước kiểm tra. Mọi thay đổi về tài khoản thanh toán nên được xác nhận qua kênh thứ hai.
Đường Link Hiển Thị Một Đằng Dẫn Một Nẻo
Di chuột lên đường link (trên điện thoại thì nhấn giữ) để xem địa chỉ thật trước khi bấm. Nếu chữ hiển thị là tên công ty nhưng địa chỉ thật là tên miền lạ, đừng bấm. Trang đăng nhập giả thường được dựng giống hệt trang thật.
Chữ Ký Và Thông Tin Liên Hệ Lệch Chuẩn
Hãy so chữ ký với mẫu mà công ty hoặc đối tác vẫn dùng: logo, số điện thoại, chức danh, cách xưng hô. Thư giả hay thiếu chi tiết quen thuộc hoặc dùng văn phong khác thường. Khi cả công ty dùng một mẫu chữ ký thống nhất, sự lệch chuẩn càng dễ lộ ra.
Cách Kiểm Tra Email Qua Tiêu Đề Gốc
Tiêu đề gốc (email header) ghi lại hành trình của thư và kết quả kiểm tra SPF, DKIM, DMARC. Đây là bằng chứng kỹ thuật đáng tin hơn bất kỳ dòng chữ nào hiển thị trong nội dung thư.
Cách Mở Tiêu Đề Gốc Trong Gmail Và Outlook
Trong Gmail, mở thư, bấm dấu ba chấm rồi chọn “Hiển thị bản gốc” (Show original). Outlook cũng có mục xem tiêu đề thư, tên mục thay đổi theo phiên bản. Nhân viên dùng email doanh nghiep nên biết thao tác này; tài liệu email trang người dùng của MIMA viết cho nhân viên dùng email hằng ngày.
Cách Đọc Kết Quả SPF, DKIM Và DMARC
Ở đầu trang bản gốc, Gmail liệt kê ba kết quả SPF, DKIM, DMARC, mỗi dòng là PASS hoặc FAIL kèm tên miền được kiểm tra. Dòng quan trọng nhất là DMARC, vì nó cho biết tên miền ở dòng From có khớp với kết quả SPF hoặc DKIM hay không. Pass nghĩa là đạt, Fail là không đạt, Softfail là nghi ngờ nhưng chưa từ chối.
Kết Quả Pass Không Đồng Nghĩa Email An Toàn
Pass ở cả ba dòng nghĩa là thư đi từ nơi tên miền cho phép và nội dung không bị sửa trên đường đi. Pass chưa chứng minh thư tốt, vì kẻ xấu có thể xác thực thành công cho tên miền na ná do chính họ đăng ký.
Email Báo Fail Hoặc Softfail Có Đáng Tin Không?
Fail hoặc softfail cho thấy thư không khớp với danh sách gửi hoặc chữ ký của tên miền ghi ở From. Với thư liên quan đến tiền, hãy dừng và xác nhận bằng kênh khác. Thư thật của công ty cũng có thể fail nếu cấu hình DNS còn thiếu, nên đây là tín hiệu cảnh báo, không phải kết luận.
Xác Minh Email Đáng Ngờ Qua Kênh Liên Lạc Khác
Cách chắc chắn nhất để phân biệt thư thật và thư giả là xác nhận qua một kênh khác với email, chẳng hạn gọi vào số điện thoại đã lưu từ trước. Kẻ giả mạo kiểm soát nội dung thư, nhưng không kiểm soát được số điện thoại anh chị đã lưu.
Lấy Số Điện Thoại Đối Chiếu Từ Nguồn Chính Thức
Đừng gọi vào số ghi trong chính email nghi vấn. Hãy dùng số đã lưu trong danh bạ, số trên website, trên Google Maps hoặc trong hồ sơ năng lực chính thức của đối tác. Nguồn công khai và nhất quán là điểm tựa để đối chiếu.
Quy Trình Hai Người Xác Nhận Khi Chuyển Tiền
Với yêu cầu đổi tài khoản hoặc chuyển khoản lớn, công ty nên đặt quy tắc hai người cùng xác nhận. Quy tắc này không phụ thuộc công nghệ nên vẫn có tác dụng khi kẻ xấu vượt được lớp lọc email.
SPF, DKIM Và DMARC Bảo Vệ Tên Miền Email Ra Sao?
SPF cho biết máy chủ nào được gửi thư thay tên miền, DKIM gắn chữ ký số vào thư, DMARC quy định cách xử lý thư không khớp. Hình dung như thư tay: SPF là danh sách bưu tá được phép giao thư, DKIM là con dấu sáp niêm phong, DMARC là chỉ dẫn cho bưu điện nhận khi thư không khớp. Ví dụ này chỉ để dễ hình dung; cơ chế thật nằm ở các bản ghi DNS, danh bạ công khai của tên miền, do nơi quản lý tên miền hoặc hosting cấu hình cho hệ thống email doanh nghiệp.
DNS (Domain Name System) là danh bạ của Internet, ghi tên miền nào trỏ tới máy chủ nào. Mỗi dòng trong danh bạ gọi là một bản ghi (record). Có nhiều loại bản ghi; loại TXT chứa một đoạn chữ, và SPF, DKIM, DMARC đều được lưu dưới dạng bản ghi TXT. Anh chị thêm hoặc sửa các dòng này tại trang quản lý DNS của nơi đăng ký tên miền hoặc nhà cung cấp hosting.
SPF Xác Định Nguồn Được Phép Gửi Email
SPF (Sender Policy Framework) là một dòng văn bản đặt trong DNS của tên miền, liệt kê địa chỉ IP hoặc dịch vụ được phép gửi thư mang tên miền đó. Máy chủ nhận thư tra dòng này rồi đối chiếu với nơi thư thật sự đến.
Cấu Trúc Bản Ghi SPF Trong DNS
Một bản ghi SPF là một dòng chữ ngắn, đọc từ trái sang phải. Ví dụ minh họa: v=spf1 include:mailserver.nhacungcap.com -all. Đọc là: “đây là SPF phiên bản 1 (v=spf1); cho phép hệ thống của nhà cung cấp email này gửi thư thay tên miền (include, nghĩa là mượn danh sách của họ); mọi nơi khác đều không được phép (-all)”. Nếu thay -all bằng ~all, nghĩa là nơi khác bị nghi ngờ nhưng thư vẫn được nhận. Ngoài include, bản ghi có thể ghi thẳng một địa chỉ IP được phép bằng ip4. Giá trị thật sau include do nhà cung cấp email đưa cho anh chị, không tự đoán.
Giới Hạn 10 Lần Tra Cứu DNS Của SPF
Mỗi lần máy chủ nhận thư phải hỏi thêm một nơi khác để đọc danh sách của họ (ví dụ khi gặp include) thì được tính là một lần tra cứu DNS. Tiêu chuẩn SPF (RFC 7208, RFC là tài liệu tiêu chuẩn kỹ thuật của Internet do tổ chức IETF ban hành) cho phép tối đa mười lần. Công ty dùng nhiều dịch vụ gửi thư (email, phần mềm bán hàng, công cụ gửi bản tin) rất dễ chạm giới hạn, vì mỗi dịch vụ có thể mượn thêm danh sách của nơi khác. Vượt quá mười lần, kết quả kiểm tra là lỗi và thư có thể bị xem như không đạt.
Hai Lỗi Cấu Hình SPF Doanh Nghiệp Thường Gặp
Hai lỗi lặp lại nhiều nhất là khai báo nhiều bản ghi SPF cho cùng một tên miền và quên thêm dịch vụ gửi thư bên thứ ba. Cả hai đều làm thư thật của công ty bị đánh dấu nghi ngờ.
Khai Báo Hai Bản Ghi SPF Cho Một Tên Miền
Mỗi tên miền chỉ nên có một bản ghi SPF. Khi thêm dịch vụ mới, hãy sửa bản ghi cũ thay vì tạo bản ghi thứ hai, vì theo tiêu chuẩn, nhiều bản ghi SPF làm kết quả kiểm tra bị lỗi.
Quên Dịch Vụ Gửi Thư Của Bên Thứ Ba
Phần mềm bán hàng, công cụ gửi bản tin hay form liên hệ trên website đều có thể gửi thư mang tên miền công ty. Nếu chưa khai báo, thư của các hệ thống này dễ bị coi là giả mạo. Hãy liệt kê mọi nơi đang gửi thư trước khi siết chính sách.
DKIM Dùng Chữ Ký Số Để Xác Thực Email
DKIM (DomainKeys Identified Mail) gắn một chữ ký số vào thư khi gửi đi. Máy chủ nhận dùng khóa công khai trong DNS của tên miền để kiểm tra chữ ký, qua đó biết thư đúng do tên miền ấy ký và nội dung không bị sửa dọc đường.
DKIM Sử Dụng Cặp Khóa Riêng Và Khóa Công Khai
Hình dung: máy chủ gửi có một con dấu riêng giữ kín (khóa riêng), còn mẫu dấu để đối chiếu được đăng công khai (khóa công khai). Hai khóa là một cặp ghép với nhau, nên chỉ con dấu thật mới khớp mẫu. Lưu ý “khóa” ở đây là dãy ký tự mật mã, không phải chìa khóa thật. Sau đó giữ đoạn cũ và thêm vào cuối: Selector là nhãn đặt tên cho từng khóa, giúp một tên miền dùng nhiều khóa cùng lúc, ví dụ mỗi dịch vụ gửi thư một khóa. Máy chủ gửi giữ khóa riêng để ký, còn khóa công khai được đăng ở bản ghi dạng selector._domainkey.tenmien.com. Selector là tên giúp một tên miền có nhiều khóa cùng lúc, và xuất hiện ở trường s= trong dòng DKIM-Signature của tiêu đề thư.
Độ Dài Khóa Và Việc Thay Khóa Định Kỳ
Các hướng dẫn gửi thư hiện hành chấp nhận khóa DKIM từ 1024 bit và khuyến nghị 2048 bit khi hệ thống hỗ trợ. Việc thay khóa định kỳ và thu hồi khóa của nhà cung cấp hoặc nhân sự đã nghỉ là thông lệ nên làm, tuy mỗi nhà cung cấp có quy trình riêng. Độ dài khóa đo bằng bit, số càng lớn thì càng khó bị bẻ khóa. “Thu hồi khóa” là xóa khóa công khai khỏi DNS để chữ ký cũ không còn giá trị, nên làm khi nhà cung cấp hoặc nhân sự từng giữ khóa không còn làm việc cho công ty.
DMARC Đặt Chính Sách Xử Lý Email Không Đạt Xác Thực
DMARC (Domain-based Message Authentication, Reporting and Conformance) là bản ghi đặt tại _dmarc.tenmien.com. Nó yêu cầu thư phải đạt SPF hoặc DKIM và khớp với dòng From, đồng thời cho máy chủ nhận biết nên làm gì với thư không đạt và gửi báo cáo về đâu.
Phân Biệt Ba Chính Sách DMARC: None, Quarantine, Reject
Chính sách p=none chỉ theo dõi, không chặn. p=quarantine yêu cầu đưa thư không đạt vào thư rác. p=reject yêu cầu từ chối hẳn. Chỉ quarantine và reject mới thực sự cản được thư giả mạo đúng tên miền. Ví dụ minh họa một bản ghi DMARC: v=DMARC1; p=none; rua=mailto:dmarc@congtyabc.com. Đọc là: “đây là DMARC (v=DMARC1); thư không đạt thì chỉ theo dõi (p=none); gửi báo cáo tổng hợp về hộp thư dmarc@congtyabc.com (rua)”. Quarantine nghĩa là cách ly, reject nghĩa là từ chối. Tham số pct ở phần sau là phần trăm thư được áp dụng chính sách, ví dụ pct=25 nghĩa là mới áp dụng cho một phần tư số thư.
Alignment Giúp Email Đạt Xác Thực DMARC Như Thế Nào?
Căn chỉnh (alignment) nghĩa là tên miền ở dòng From phải trùng với tên miền đã đạt SPF hoặc DKIM. Một thư có thể đạt SPF cho tên miền của dịch vụ gửi thư nhưng vẫn rớt DMARC, vì tên miền ấy khác tên miền công ty ở dòng From. Ví dụ minh họa: công ty gửi bản tin qua một dịch vụ bên ngoài. Thư đạt SPF cho tên miền của dịch vụ đó (dichvuguithu.com), nhưng dòng From ghi congtyabc.com. Hai tên không trùng nhau nên DMARC xem là không khớp.
Báo Cáo DMARC Giúp Phát Hiện Nguồn Gửi Bất Thường
Tham số rua trong bản ghi DMARC cho phép nhận báo cáo tổng hợp từ các hộp thư lớn, cho thấy nguồn nào đang gửi thư mang tên miền của anh chị và nguồn nào không đạt. Nhờ đó anh chị phát hiện cả dịch vụ hợp lệ bị quên khai báo lẫn kẻ mạo danh.
Hộp Thư Lớn Đã Bắt Buộc Xác Thực Email
Theo hướng dẫn dành cho người gửi email của Google, mọi bên gửi thư đến Gmail cá nhân phải thiết lập SPF hoặc DKIM, còn bên gửi số lượng lớn, từ 5.000 thư mỗi ngày, phải có cả SPF, DKIM và DMARC, áp dụng từ năm 2024. Thư không được xác thực có thể bị đưa vào thư rác hoặc bị từ chối, trong khi thư báo giá thường là bước chốt đơn của khách vừa tìm thấy anh chị trên Google.
Với người quản trị, hướng dẫn Email doanh nghiệp – Admin và cẩm nang Hosting – Tên miền – Email là nơi nên đọc tiếp để biết cách quản trị tài khoản và tên miền đi kèm.
Cách Kiểm Tra Cấu Hình Xác Thực Email Tên Miền
Anh chị kiểm tra được ba bản ghi SPF, DKIM, DMARC bằng lệnh nslookup có sẵn trong máy tính và bằng một thư thử gửi sang Gmail. Việc này mất khoảng mười lăm phút, không cần quyền quản trị máy chủ, chỉ cần biết tên miền của email doanh nghiệp đang dùng.
Tự Kiểm Tra Ba Bản Ghi Bằng Lệnh Nslookup
Lệnh nslookup với tùy chọn -type=TXT trả về các bản ghi văn bản của tên miền, nơi SPF, DKIM và DMARC được lưu. Mở Command Prompt trên Windows hoặc Terminal trên macOS, rồi gõ từng lệnh dưới đây, thay tenmien.com bằng tên miền thật. Cách mở: trên Windows, nhấn phím Windows, gõ cmd rồi Enter; trên macOS, nhấn Command + Space, gõ Terminal rồi Enter. Nslookup là công cụ có sẵn để hỏi DNS, còn TXT là loại bản ghi chứa chữ. Cách tìm tên miền để thay vào tenmien.com: lấy phần sau dấu @ trong email công ty; ví dụ email là ketoan@congtyabc.com thì tên miền là congtyabc.com.
Kiểm Tra Bản Ghi SPF
Gõ nslookup -type=TXT tenmien.com và tìm dòng bắt đầu bằng v=spf1. Không thấy nghĩa là tên miền chưa có SPF. Thấy hai dòng như vậy là lỗi nhiều bản ghi cần sửa. Hãy xem dòng này đã liệt kê các dịch vụ gửi thư anh chị đang dùng chưa.
Kiểm Tra Bản Ghi DMARC
Gõ nslookup -type=TXT _dmarc.tenmien.com và tìm dòng bắt đầu bằng v=DMARC1. Hãy đọc giá trị p=: none nghĩa là mới theo dõi, quarantine hoặc reject nghĩa là đã có chính sách xử lý. Không có dòng nào đồng nghĩa tên miền chưa có DMARC.
Kiểm Tra Bản Ghi DKIM Theo Selector
Cách tìm selector: mở một thư công ty đã gửi, chọn Hiển thị bản gốc, tìm dòng bắt đầu bằng DKIM-Signature, rồi đọc giá trị đứng sau s=. Nếu dòng ghi s=mail thì selector là mail và lệnh sẽ là nslookup -type=TXT mail._domainkey.congtyabc.com. Anh chị lấy selector ở trường s= trong dòng DKIM-Signature của một thư công ty đã gửi, rồi gõ nslookup -type=TXT selector._domainkey.tenmien.com. Thấy chuỗi bắt đầu bằng v=DKIM1 là khóa công khai đã được đăng; một số nhà cung cấp dùng bản ghi CNAME (dòng chỉ đường, trỏ tên này sang một tên khác) trỏ sang khóa của họ nên kết quả có thể khác.
Gửi Thư Thử Và Đọc Kết Quả Xác Thực
Hãy gửi một thư từ hộp thư công ty sang một tài khoản Gmail cá nhân, mở thư và chọn Hiển thị bản gốc. Nếu SPF, DKIM, DMARC đều Pass và tên miền ghi bên cạnh trùng tên miền công ty, luồng gửi này đang hoạt động đúng. Hãy thử riêng từng nơi gửi thư gồm hộp thư nhân viên, website, phần mềm bán hàng và công cụ gửi bản tin, vì mỗi nơi gửi theo một đường riêng. Người quản trị có thể xem thêm cách tạo tài khoản trong hướng dẫn quản trị email.
Những Giới Hạn Khi Tự Kiểm Tra Cấu Hình Email
Các phép kiểm tra trên chỉ xác nhận bản ghi tồn tại và vài luồng gửi đang đạt. Chúng không chứng minh mọi hệ thống gửi thư đều đã khai báo, và không cho biết ai đang mạo danh anh chị. Một bản ghi DMARC ở mức p=none vẫn hợp lệ dù không chặn được thư giả. Muốn thấy bức tranh đầy đủ, cần đọc báo cáo rua trong vài tuần.
Sai Lầm Hay Gặp Khi Cấu Hình Xác Thực
Có hai sai lầm lặp lại ở nhiều doanh nghiệp: siết chính sách quá sớm làm mất thư thật, và bỏ quên các tên miền phụ hoặc tên miền dự trữ. Nếu chưa quen với DNS, anh chị nên nhờ đơn vị đang quản lý tên miền hoặc liên hệ đội kỹ thuật MIMA để được tư vấn trước khi sửa bản ghi.
Vì Sao Không Nên Chuyển DMARC Sang Reject Quá Sớm?
Bật p=reject khi chưa liệt kê hết nguồn gửi hợp lệ sẽ khiến thư thật từ phần mềm bán hàng hay bản tin bị từ chối mà không ai hay biết. Đi qua giai đoạn theo dõi trước, đọc báo cáo, rồi mới siết. Sau khi sửa DNS, kết quả cũng cần một khoảng thời gian cập nhật, từ vài phút đến vài giờ.
Bỏ Quên Tên Miền Phụ Khiến Email Vẫn Có Thể Bị Giả Mạo
Tên miền phụ (subdomain) là phần mở rộng đứng trước tên miền chính, ví dụ mail.congtyabc.com hay shop.congtyabc.com. Kẻ giả mạo không chỉ nhắm tên miền chính mà còn thử các tên miền phụ hoặc tên miền công ty đã đăng ký nhưng không dùng. Theo thông lệ, tên miền không dùng để gửi thư nên khai báo chính sách chặn mọi thư, và tên miền phụ cần được rà trong báo cáo DMARC.
Lộ Trình Phòng Tránh Giả Mạo Tên Miền Email
Phòng tránh giả mạo tên miền gồm bốn việc: siết xác thực email theo từng giai đoạn, bảo vệ tài khoản, giữ tên miền chính chủ và đặt quy trình nội bộ cho các yêu cầu về tiền. Làm đủ bốn việc thì công nghệ và con người cùng chặn từ hai phía, thay vì trông vào một lớp bảo vệ duy nhất.
Triển Khai DMARC Theo Ba Giai Đoạn An Toàn
Cách an toàn nhất để siết DMARC là đi từ theo dõi sang cách ly rồi mới từ chối, mỗi giai đoạn kéo dài đủ lâu để đọc báo cáo. Đi theo thứ tự này, thư thật của công ty ít bị chặn nhầm trong lúc không gian của kẻ giả mạo thu hẹp dần.
Giai Đoạn 1 Theo Dõi Email Với DMARC None
Bắt đầu với p=none kèm rua để nhận báo cáo trong vài tuần, chưa chặn gì. Mục tiêu của giai đoạn này là liệt kê đủ mọi nguồn gửi thư hợp lệ: email công ty, website, phần mềm bán hàng, công cụ gửi bản tin. Danh sách đó là cơ sở để các bước sau không chặn nhầm.
Giai Đoạn 2 Cách Ly Email Với DMARC Quarantine
Khi báo cáo cho thấy các nguồn hợp lệ đã đạt, chuyển sang p=quarantine, có thể áp dụng cho một phần thư trước bằng tham số pct rồi tăng dần. Thư không đạt sẽ vào thư rác thay vì bị chặn hẳn, nên nếu còn sót một nguồn, thư thật chưa bị mất hoàn toàn.
Giai Đoạn 3 Từ Chối Email Với DMARC Reject
Sau một thời gian quarantine không phát sinh lỗi với thư thật, anh chị chuyển sang p=reject. Từ đây, thư giả mạo đúng tên miền công ty bị các hộp thư tuân thủ từ chối ngay từ đầu. Nên rà báo cáo định kỳ, vì hệ thống gửi thư của công ty sẽ thay đổi theo thời gian.
Bảo Vệ Tài Khoản Email Bằng Xác Thực Hai Lớp
Xác thực email chỉ ngăn được thư giả, còn tài khoản bị chiếm quyền phải ngăn bằng mật khẩu mạnh, xác thực hai lớp và quản lý nhân sự ra vào. Ba biện pháp này chặn đúng kiểu tấn công mà SPF, DKIM, DMARC không xử lý được.
Mật Khẩu Dài Và Không Dùng Lại
Mỗi hộp thư nên có mật khẩu riêng, dài và không dùng lại ở dịch vụ khác. Anh chị có thể tạo nhanh bằng công cụ tạo mật khẩu miễn phí của MIMA, mật khẩu được sinh ngay trên máy của mình nên không phải gửi đi đâu.
Bật Xác Thực Hai Yếu Tố Cho Từng Tài Khoản
Xác thực hai yếu tố (2FA) yêu cầu thêm một mã từ điện thoại khi đăng nhập, nên kẻ đoán được mật khẩu vẫn chưa vào được hộp thư. Hãy ưu tiên bật cho hộp thư kế toán, quản trị và lãnh đạo, là những hộp thư có quyền quyết định về tiền và dữ liệu.
Khóa Hộp Thư Khi Nhân Sự Nghỉ Việc
Khi nhân viên nghỉ việc, hộp thư cần được khóa hoặc chuyển giao ngay. Hệ thống email doanh nghiệp quản lý tập trung cho phép làm việc này trên một giao diện, thay vì để tài khoản cũ còn mở và trở thành lối vào cho người ngoài.
Giữ Tên Miền Chính Chủ Và Các Biến Thể Dễ Nhầm
Tên miền đứng đúng tên doanh nghiệp là nền móng của mọi lớp bảo vệ email. Nếu tên miền đứng tên người khác, doanh nghiệp khó chỉnh DNS và khó đòi lại quyền khi có tranh chấp. Đồng thời, đăng ký trước các tên miền na ná giúp thu hẹp đất của kẻ giả mạo.
Tên Miền Chính Chủ Giúp Chủ Động Cấu Hình DNS
Chỉ người đứng tên và quản trị tên miền mới có quyền sửa bản ghi SPF, DKIM, DMARC. Theo kinh nghiệm xử lý nhiều trường hợp tranh chấp tên miền của công ty MIMA, các tình huống hay gặp là tên miền do người quen hoặc đơn vị làm web đứng tên hộ, hay đồng sáng lập tách ra mà không rõ ai là chủ. MIMA cung cấp ten mien chinh chu và anh chị cũng có thể tự tra thông tin chủ thể bằng công cụ tra cứu tên miền hoặc WHOIS, cơ sở dữ liệu công khai cho biết ai đã đăng ký một tên miền quốc tế.
Đăng Ký Tên Miền Gần Giống Để Hạn Chế Giả Mạo
Anh chị nên cân nhắc đăng ký thêm các biến thể dễ nhầm như đuôi .vn, .com.vn, .net hoặc phiên bản có gạch nối. Chi phí mỗi tên miền thường nhỏ so với thiệt hại khi một tên miền na ná bị dùng để lừa khách. Tên miền chưa dùng gửi thư nên được cấu hình để từ chối mọi thư mang tên đó.
Checklist 5 Việc Bảo Vệ Tên Miền Email Trong Tuần
Năm việc dưới đây làm được trong một tuần, không cần mua thêm gì. Hãy làm theo thứ tự để mỗi bước chuẩn bị cho bước sau.
- Liệt kê mọi nơi đang gửi thư mang tên miền công ty: hộp thư nhân viên, website, phần mềm bán hàng, công cụ gửi bản tin.
- Chạy ba lệnh nslookup ở phần trên và ghi lại kết quả SPF, DKIM, DMARC.
- Gửi thư thử sang Gmail cá nhân, mở Hiển thị bản gốc và đọc ba dòng Pass hoặc Fail.
- Nếu chưa có DMARC, nhờ đơn vị quản lý DNS thêm p=none kèm địa chỉ nhận báo cáo rua, rồi đọc báo cáo sau vài tuần.
- Chuẩn hóa chữ ký bằng công cụ tạo chữ ký email và phổ biến quy tắc gọi điện xác nhận mọi thay đổi tài khoản thanh toán cho kế toán.
Email Theo Tên Miền Riêng Giúp Chủ Động Xác Thực
Email theo tên miền riêng giúp doanh nghiệp tự quản trị tài khoản, tự cấu hình bản ghi xác thực và thống nhất thương hiệu. Email miễn phí không cho anh chị quyền đặt SPF, DKIM, DMARC cho tên miền công ty, vì địa chỉ dạng @gmail.com không thuộc về anh chị. Với địa chỉ dạng tencongty.com, doanh nghiệp quyết định ai được gửi thư mang tên mình.
Dịch Vụ Email Hosting Theo Tên Miền Tại MIMA
MIMA cung cấp dịch vụ email doanh nghiệp dạng Email Hosting theo tên miền riêng, dùng được trên Webmail, Outlook và ứng dụng thư của iOS, Android. Email Hosting là dịch vụ thuê máy chủ để lưu, gửi và nhận email theo tên miền riêng của công ty. Webmail là cách đọc thư ngay trên trình duyệt web, Outlook là phần mềm đọc thư cài trên máy tính.
Kaspersky Giúp Lọc Virus Và Thư Rác Trong Email
Hệ thống tích hợp Kaspersky Antivirus và Antispam để lọc thư chứa virus và thư rác. Lớp lọc này giảm thư độc hại đổ vào hộp thư nhân viên, và bổ trợ cho SPF, DKIM, DMARC chứ không thay thế các lớp xác thực đó.
Hạ Tầng Máy Chủ Và Bảo Mật Email Doanh Nghiệp
Trang dịch vụ ghi hệ thống máy chủ email riêng, địa chỉ IP có uy tín, xác thực hai yếu tố và mức SLA 99,9%. SLA là mức chất lượng dịch vụ mà nhà cung cấp công bố; con số 99,9% thường được hiểu là tỷ lệ thời gian hệ thống hoạt động. Khi ký, anh chị nên hỏi rõ cách tính và cách xử lý khi không đạt. Xác thực hai yếu tố (2FA) đã được giải thích ở phần trước nên không cần thêm. Địa chỉ IP gửi thư có uy tín ảnh hưởng đến việc thư báo giá có vào hộp thư đến của khách hay không. Về việc cấu hình SPF, DKIM, DMARC cho từng tên miền, anh chị nên trao đổi trực tiếp với đội kỹ thuật để biết phạm vi hỗ trợ.
Quy Trình Thiết Lập Và Bàn Giao Email Doanh Nghiệp
Quy trình gồm tiếp nhận nhu cầu, báo giá, kết nối tên miền, tạo tài khoản, cấu hình gửi nhận, bảo mật và phân quyền, rồi bàn giao và hướng dẫn dùng trên máy tính, điện thoại, kèm hỗ trợ kỹ thuật 24/7. Gói nhỏ nhất có 5 tài khoản, 5 GB, giá từ 1.905.120đ/năm đã gồm VAT (bảng giá cập nhật tháng 11/2026), và có hỗ trợ sao lưu dữ liệu từ hệ thống email cũ.
Email, Website Và Google Maps Đồng Bộ Thông Tin Doanh Nghiệp
Email chỉ là một điểm chạm trong hành trình của khách. Trước khi tin một thư báo giá, khách thường tìm hiểu doanh nghiệp trên Google: website, hình ảnh, Google Maps, đôi khi cả phần tổng quan do AI tạo ra. Khi các kênh này thống nhất với địa chỉ email, thư thật dễ được tin hơn và thư giả dễ bị lộ.
Khách Hàng Có Thể Đối Chiếu Thông Tin Doanh Nghiệp Trên Google
Theo quan sát của chúng tôi, khách tìm dịch vụ và sản phẩm giá trị cao thường tự tìm hiểu và so sánh trên Google trước khi liên hệ. Một website thiết kế website chuẩn SEO với thông tin pháp lý rõ, hồ sơ Google Maps đầy đủ và email cùng tên miền giúp khách đối chiếu nhanh. Đó là lý do SEO tổng thể và Marketing Website cần đi cùng việc bảo vệ tên miền.
Thông Tin Nhất Quán Giúp Thư Thật Dễ Nhận Ra
Tên công ty, địa chỉ, số điện thoại và tên miền nên giống nhau trên website, Google Maps, hồ sơ năng lực và chữ ký email. Sự nhất quán này giúp khách và các hệ thống tìm kiếm hiểu doanh nghiệp là một thực thể thống nhất. Chúng tôi không hứa kết quả xếp hạng, nhưng đây là nền tảng cần có.
Trao Đổi Mười Lăm Phút Để Rà Soát Tên Miền Email
Anh chị có thể gọi Phòng Kinh Doanh 0902 968 736 hoặc hotline 24/7 0909 035 333 để đặt buổi trao đổi 15 phút. Anh chị chỉ cần mang tên miền đang dùng, nhà cung cấp email hiện tại và vài thư nghi ngờ nếu có. Chúng tôi sẽ chỉ ra phần còn thiếu trong cấu hình và quy trình, không chào bán thứ chưa cần. Anh chị cũng không cần đổi nhà cung cấp email ngay để bắt đầu, vì ba phép kiểm tra ở trên làm được ngay hôm nay. Thông tin dịch vụ đầy đủ có tại mima.
3 Tài Liệu Hướng Dẫn Quản Trị Và Sử Dụng Email
Ba chuyên mục dưới đây nối tiếp bài này theo ba hướng: quản trị, người dùng hằng ngày và nền tảng tên miền.
Email doanh nghiệp – Admin phù hợp với người quản trị cần tạo, khóa và phân quyền tài khoản. Email – Trang người dùng dành cho nhân viên dùng email hằng ngày, giúp họ thao tác đúng khi nghi ngờ một thư. Hosting – Tên miền – Email giúp anh chị chọn đúng nền tảng trước khi cấu hình xác thực.
CÔNG TY TNHH THƯƠNG MẠI DỊCH VỤ MIMA
- MST/GPDKKD: 0318672839
- Địa chỉ: 31/3b Ấp 10, Xã Đông Thạnh, TP Hồ Chí Minh, Việt Nam
- Hotline: 0909 035 333
- Email: info@mimadigi.com
- Website: https://mimadigi.com